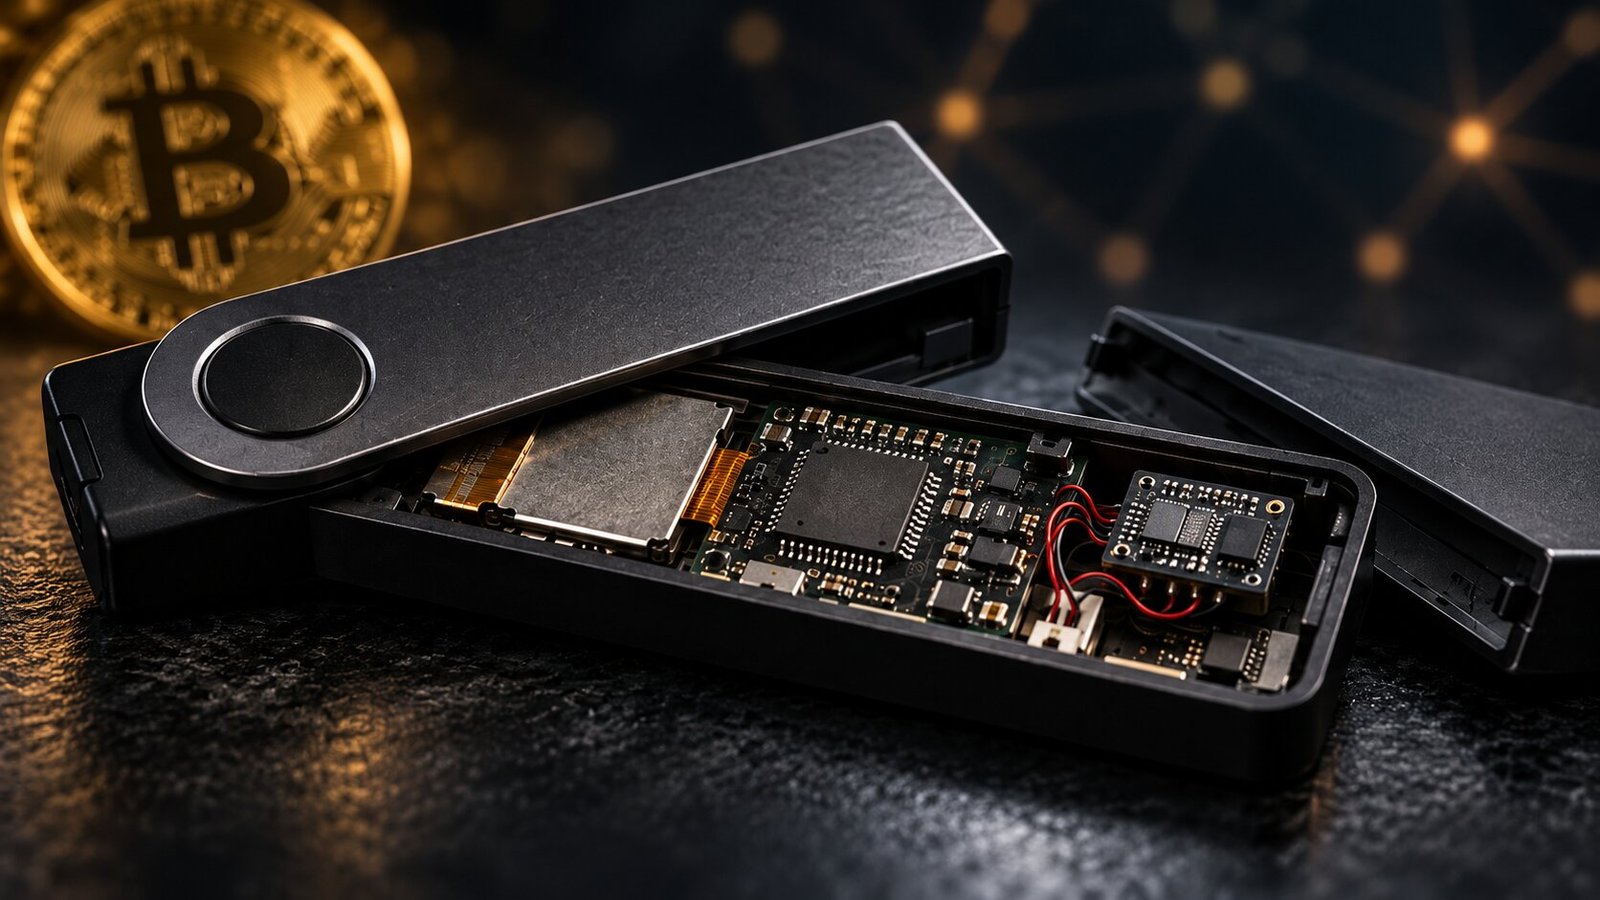
Výrobce hardwarových peněženek Ledger potvrdil, že v nejméně jednom zařízení spojeném s nedávnými ztrátami kryptoměn byl nalezen neautorizovaný hardwarový implantát. Potvrzené případy zatím podle firmy vedou k produktům prodaným přes prodejce CryptoBilis, který působí v Indonésii, Malajsii a na Filipínách.
Potvrzené případy vedou k CryptoBilis
Incident se dostal na veřejnost 9. října 2026, kdy Ledger začal prověřovat hlášení o chybějících prostředcích od zákazníků, kteří si zařízení koupili přes CryptoBilis. O den později Ledger Support uvedl, že u zařízení jednoho z postižených uživatelů byl potvrzen neautorizovaný hardwarový implantát.
Ledger 11. října doplnil, že počet dotčených zařízení se zatím jeví jako omezený. Všechny potvrzené případy spojené s incidentem se podle firmy týkají peněženek prodaných přes CryptoBilis. Ledger zároveň uvedl, že jeho interní systémy ani přímé prodejní kanály zasaženy nebyly.
CryptoBilis po oznámení dočasně zastavil prodej veškerých zásob hardwarových peněženek, dokud vyšetřování neskončí. Ledger uvedl, že kontaktuje dotčené uživatele a spolupracuje s příslušnými úřady. Distributorům také připomněl, že mají brát produkty pouze z autorizovaných kanálů a nesmějí znovu naskladňovat vrácené kusy.
Odhady škod míří k desítkám milionů dolarů
Ledger vlastní výši ztrát nepotvrdil. Analytici sledující transakce na blockchainech ale odhadují škodu přibližně na 86 až 93 milionů dolarů. Podle těchto odhadů se ztráty týkaly více než 300 peněženek napříč několika sítěmi, včetně bitcoinu, etherea a tronu.
Nález fyzického implantátu je první konkrétní důkaz, který podporuje dřívější podezření na zásah do dodavatelského řetězce. Z dosud potvrzených informací ale nevyplývá, že by problém zasáhl zařízení koupená přímo od Ledgeru.
Ledger radí nepoužívat neaktivovaná zařízení
Ledger vyzval zákazníky CryptoBilis, aby neinicializovali dosud nepoužitá zařízení. Pokud už je peněženka nastavená, mají prostředky přesunout na novou obnovovací frázi v zařízení pořízeném přímo od Ledgeru. Dotčení uživatelé se mají obracet na oficiální podporu Ledgeru a podat oznámení místním úřadům.
Firma zároveň varovala před podvodníky, kteří podobné incidenty často využívají k dalším útokům. Ledger připomněl, že nikdy uživatelům nevolá, neposílá přímé zprávy a nežádá o 24slovnou obnovovací frázi. Tato fráze dává přístup k peněžence, a proto nemá být nikomu sdělována.

Ke kryptoměnám jsem se dostal na konci roku 2020 a rychle jsem překonvertoval k bitcoin maximalismu. Zajímám se o dění na finančních trzích a ve volném čase cestuji, nejčastěji po jihovýchodní asii.
